顯示具有 Mac OS X 麥金塔 標籤的文章。 顯示所有文章

2013年11月26日 星期二

駭客踢館蘋果系統 直接盜用開發者身分散播有駭程式

(2013年11月26日,台北訊)蘋果的無毒神話早就隨著蘋果市占率越高而逐漸破滅,但不可否認的是,相較於Android病毒成長的速度以及因應之道,蘋果系統的把關還是相對嚴謹,不管是App上架的審核機制,連開發者也需要申請專屬的帳號,但這些措施雖然大幅下降了有駭App在App Store上比例,但仍無法阻止駭客入侵的決心。根據芬安全(F-Secure)最新「2013上半年全球病毒威脅報告」便揭漏了一起駭客囂張地使用開發人員ID簽署的蘋果電腦惡意程式。

芬安全(F-Secure)大中華區總代理商翔偉資安科技營運長杜世鵬表示,為了降低蘋果用戶被駭客侵襲的機率並有效管理開發者,去年蘋果在 OS X系統上推出了稱為「Gatekeeper」 的安全性機制,該機制只允許執行可被識別身分的開發者簽章所推出的應用程式。蘋果的開發者身分是一個以數位格式的簽名,就像是手寫簽名一樣,讓用戶可以辨識出文章的原作者,而數位簽章則是可以辨識程式的原開發者。蘋果系統透過開發者的數位簽名保護用戶裝置,不只避免使用者在不知情的狀況下執行了惡意程式,也能追查程式開發者。此一機制設計就是看準了駭客並不希望可以被追蹤到,但今年上半年芬安全卻發現首隻在在蘋果電腦上的惡意程式,該惡意程式盜用並簽署了有效的蘋果開發者身分,並藉此散發名為「KitM」或是「Kumar in the Mac」的有駭程式。

杜世鵬說明這個有問題的蘋果開發者身分 「Rajinder Kumar」,目前雖已被註銷,但因為並非是獨特姓名,尚無法確認是否就是有駭程式幕後真正的作者,但芬安全也不排除是駭客入侵蘋果開發者身分再盜用的雙重入侵手法,有極高的機率是駭客鎖定了部分較不活躍的開發者帳戶,經過設計入侵後再散佈程式,雖然目前蘋果已經立刻撤銷該身分以避免日後再度造成該惡意程式再度感染,但此一事件卻再次顯示駭客無所不用其極入侵各作業系統的決心,即使蘋果已設立了層層關卡仍無法百分之百阻擋。杜世鵬強調資安防護是絲毫不能偷懶的基本功,光靠平台或是開發商的防護機制無法完全杜絕這些惡意程式的滲透,無論作業系統提供了多少的防護機制,還是建議消費者為自己所有的上網裝置加裝資安防護軟體,並當心所有使用習慣,避免下載來路不明的程式才能避免受駭風險。


F-Secure – 重視並守護您無價的重要資產
F-Secure芬安全是全球電腦與行動裝置雲端安全領導品牌,無論您是使用電腦或智慧型手機,我們能確保您最重視的資料受到完整的安全保護。F-Secure於全球各地與超過200家電信業者合作提供服務,並擁有數億家庭與企業用戶的信任。F-Secure自1988年成立,總部設於芬蘭赫爾辛基市(Helsinki),已於1999年在NASDAQ OMX赫爾辛基證券交易所上市。歡迎造訪F-Secure網頁:http://www.f-secure.com

關於翔偉資安科技 sunwai InfoSec Technologies, Ltd.

翔偉資安科技為芬蘭國際級防毒領導品牌F-Secure芬安全大中華區總代理,提供端點系統安全進階技術服務與顧問輔導。藉由長期培育的專業工程團隊及客服支援中心,已連年贏得廣大企業客戶、政府機關與學校的肯定,翔偉資安科技代理之F-Secure產品目前已第五年獲得台灣銀行(中信局)共同供應契約合作。翔偉資安科技是台灣最廣連鎖紙張供應商賢記紙業集團之關係企業。歡迎造訪翔偉資安科技網頁:http://www.sunwai.com

2011年11月14日 星期一

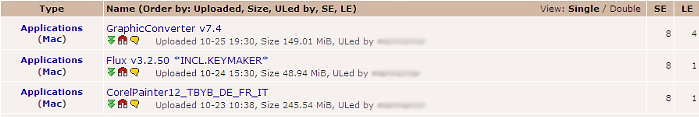
F-Secure 公布三套遭夾帶 Mac 病毒的軟體,目前正透過 The Pirate Bay 以 BT 形式散播

F-Secure 首席研究長希伯能(Mikko Hypponen)11月4日在 twitter 上揭露,目前 Mac 病毒撰寫者正將非法下載得來的盜版軟體,將其重新打包夾帶病毒後,上傳至 BT 網站 The Pirate Bay,誘騙不知情的網友下載。

BT 網站正散播夾帶惡意程式的 Mac 軟體

2011年10月24日 星期一

Mac 電腦最新威脅情報 - 木馬成功關閉 Mac 電腦的內建防毒自動更新功能

F-Secure 發現,Mac 平台上有一個新的木馬 (稱為 Trojan-Downloader:OSX/Flashback.C ),能夠自動關閉 Mac OS X 內建防毒功能的自動更新功能 XProtectUpdater。

以下就是 Flashback.C 關閉 XProtectUpdater 的步驟:

1. 首先 Flashback.C 會找到 XProtectUpdater 的 .plist 檔案,並將其解密。(.plist 檔案全名為 Property List,是 Mac 系統中記錄程式設定的檔案)

2011年10月4日 星期二

[新聞稿] F-Secure:Mac用戶看文件要小心,是PDF還是木馬程式?

F-Secure發現的惡意程式嵌入在PDF文件中,讓Mac用戶無法察覺它正在背後進行的可疑活動

(2011年10月4日,台北訊)芬蘭防毒軟體公司F-Secure(芬安全)發現,Mac用戶可能遇到了新的木馬程式,它偽裝成PDF文件,當用戶開啟後,就會被植入後門程式(Backdoor)。F-Secure推測,此木馬程式目前還可能處於「試水溫」的階段,尚未傳出明顯災情,並提醒Mac用戶仍須多加留意可疑的PDF檔案。

2011年8月11日 星期四

F-Secure發現新Mac木馬藏身假Flash安裝檔,感染後將導致Google搜尋被綁架失效

作者:F-Secure ThreatSolutions


我們在 Mac OS X 上發現一個假的 FlashPlayer.pkg 安裝檔(MD5: 1fc90b8f532028805d167b2b0ac9ce11),用戶一旦安裝這個Flash安裝檔就會被植入木馬,修改系統內的 Hosts 檔案,綁架Google搜尋引擎的網站。當你要連上Google搜尋引擎時,例如:Google.com.tw、Google.com.tl 等,都會被引導到「假的Google網站」,外觀是幾可亂真。